크로스체인 브릿지는 한 블록체인에 자산을 잠그고 다른 블록체인에서 같은 수량의 토큰을 발행해, 서로 직접 통신하지 못하는 체인 사이로 자산을 옮겨 주는 장치입니다. 수많은 이용자의 자산이 한 컨트랙트에 모이고 몇 개의 검증 절차가 그 전부를 지키는 구조라서, 2022년 한 해에만 로닌·웜홀·노마드 같은 대형 해킹이 이어졌습니다.
이 글은 잠금·발행 원리, 랩드 토큰의 성격, 해킹 3건이 드러낸 공통 약점, 이용 전 확인할 4가지를 순서대로 설명합니다. 원리를 알면 어떤 브릿지를 쓰든 무엇을 먼저 확인해야 하는지가 보입니다.
크로스체인 브릿지란 — 체인끼리 직접 통신하지 못하는 이유
블록체인마다 합의 방식, 데이터 구조, 검증 규칙이 다릅니다. 비트코인 네트워크의 노드는 이더리움 장부를 검증할 방법이 없고, 그 반대도 마찬가지입니다.
각 체인은 자기 규칙 안에서만 참이 되는 독립된 시스템입니다. 그래서 비트코인을 이더리움 위에서 쓰거나 이더리움 자산을 다른 체인으로 옮기려면, 두 장부 사이를 이어 주는 별도의 장치가 필요합니다.
크로스체인 브릿지가 그 장치입니다. 브릿지는 두 체인을 하나로 합치지 않습니다. 한쪽 체인에서 일어난 일을 다른 쪽에 알리고, 그 알림을 근거로 다른 쪽 체인에 새 기록을 만드는 방식으로 작동합니다.
자산은 어떻게 옮겨지나 — 잠금·발행과 소각·해제
가장 널리 쓰이는 방식은 잠금과 발행(Lock & Mint)입니다. 이더리움 공식 문서의 브릿지 설명도 잠금·발행, 소각·발행, 아토믹 스왑을 대표적인 이동 방식으로 꼽습니다. 잠금·발행의 순서는 이렇습니다.
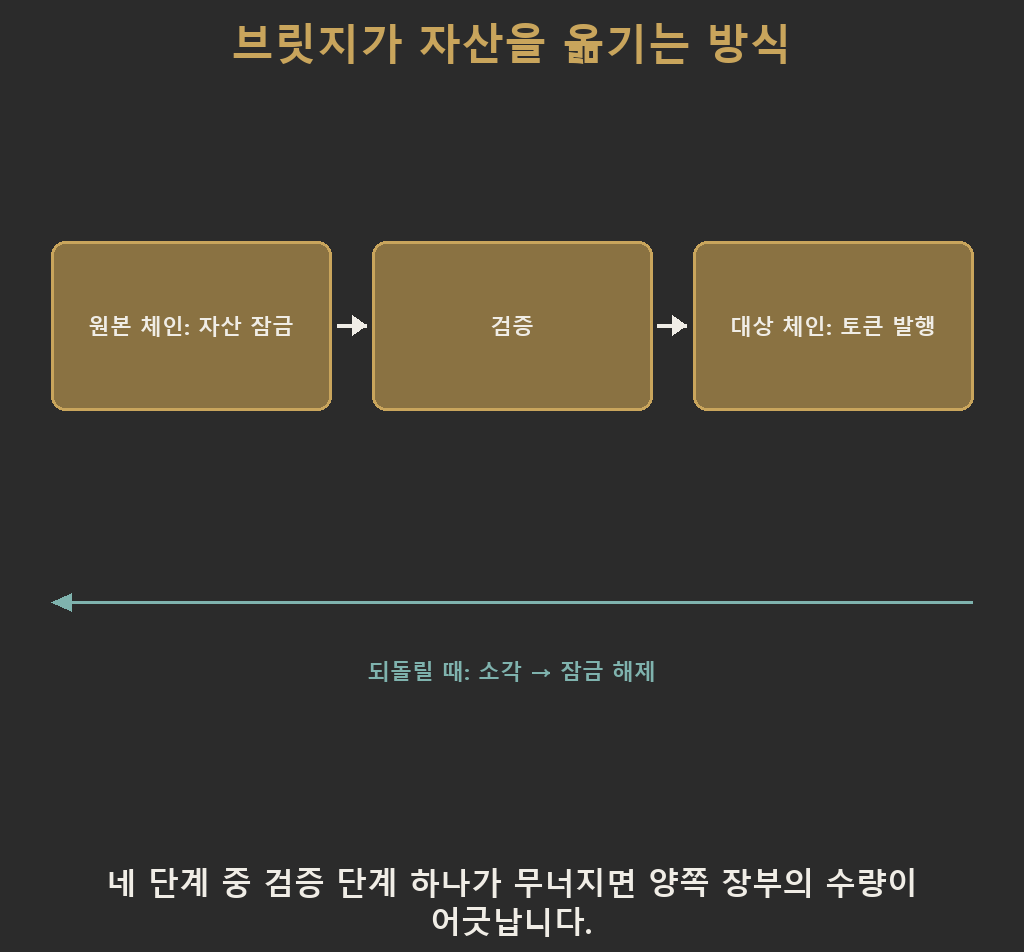
하나, 원본 체인에서 자산을 잠급니다. 사용자가 이더리움에 있는 자산을 브릿지 스마트컨트랙트로 보내면, 그 자산은 이더리움을 떠나지 않고 브릿지 컨트랙트 안에 묶입니다.
둘, 브릿지가 이 사실을 검증합니다. 브릿지를 운영하는 검증자(또는 검증자 집합)가 “이 주소에서 이만큼의 자산이 실제로 잠겼다”는 사실을 확인하고 서명합니다.
셋, 대상 체인에서 대응 토큰을 발행합니다. 검증이 끝나면 도착 체인(다른 레이어1이나 레이어2)에서 잠긴 자산과 같은 수량의 새 토큰이 발행돼 사용자 지갑으로 들어갑니다.
넷, 되돌릴 때는 소각과 해제가 일어납니다. 도착 체인에서 받은 토큰을 소각하고, 그 사실이 확인되면 원본 체인에 잠겨 있던 자산이 풀려 사용자에게 돌아갑니다.
이 네 단계 중 하나라도 검증 없이 처리되면 문제가 생깁니다. 자산이 잠기지 않았는데 토큰이 발행되거나 소각되지 않았는데 자산이 풀리면, 브릿지 안의 자산과 유통 중인 토큰의 수량이 어긋납니다.
랩드 토큰은 원본이 아니라 청구권에 가깝다
브릿지를 거쳐 받은 토큰을 흔히 랩드 토큰(Wrapped Token)이라고 부릅니다. 비트코인을 이더리움 기반 서비스에서 쓸 수 있게 만든 토큰이 대표적인 예입니다.
랩드 토큰은 원본 자산 자체가 아니라, “원본 자산이 브릿지 안에 잠겨 있다”는 사실에 대한 청구권에 가깝습니다. 그 가치는 브릿지가 정상 작동하고 원본 자산이 실제로 그 자리에 있다는 전제 위에서만 유지됩니다.
브릿지가 공격당해 원본 자산이 빠져나가면 랩드 토큰은 뒷받침을 잃습니다. 이더리움 공식 문서가 브릿지 위험으로 스마트컨트랙트 결함과 함께 랩드 자산을 통한 시스템 전반의 금융 위험을 따로 꼽는 이유입니다.
같은 자산이라도 어느 브릿지를 거쳤느냐에 따라 도착 체인에서는 서로 다른 컨트랙트의 토큰이 됩니다. 브릿지마다 자기 컨트랙트로 랩드 토큰을 따로 발행하기 때문입니다. 이름과 기호가 같아도 서로 바로 교환되지 않을 수 있으니, 받은 토큰의 컨트랙트 주소를 확인하는 습관이 필요합니다.
브릿지의 두 가지 방식 — 잠금·발행형과 유동성 풀형
모든 브릿지가 잠금·발행 방식만 쓰는 것은 아닙니다. 이용자 입장에서는 크게 두 갈래로 나눠 보면 이해하기 쉽습니다.
잠금·발행형(Lock & Mint). 원본 자산을 컨트랙트에 묶어 두고, 그만큼의 새 토큰을 다른 체인에서 찍어 냅니다. 원본과 랩드 토큰이 1:1로 대응해 이해하기 쉽지만, 원본 자산이 전부 한곳에 몰린다는 약점이 그대로 남습니다.
유동성 풀형(Liquidity Pool). 양쪽 체인에 실제 자산이 예치된 풀을 미리 만들어 두고, 한쪽 풀에 자산을 넣으면 다른 쪽 풀에서 같은 가치의 자산을 꺼내 주는 방식입니다. 새 토큰을 발행하지 않아 랩드 토큰의 신뢰 문제는 줄지만, 각 풀에 충분한 유동성이 있어야 합니다.
특정 체인 쪽 풀이 마르면 그 방향의 이동이 지연되거나 불리한 가격에 처리될 수 있습니다. 정리하면 잠금·발행형은 검증 로직의 신뢰성이, 유동성 풀형은 풀의 규모와 균형이 약점입니다.
2022년 대형 해킹 3건 — 웜홀·로닌·노마드
크로스체인 브릿지 해킹은 특정 해에 집중적으로 터졌습니다. 블록체인 분석업체 체이널리시스(Chainalysis)의 2022년 8월 보고서에 따르면, 그해 8월 초까지 13건의 브릿지 해킹으로 약 20억 달러가 도난당했고 이는 같은 기간 전체 도난액의 69%였습니다.
| 사건 | 시점 | 피해 규모(당시 가치) | 무너진 지점 |
|---|---|---|---|
| 웜홀(Wormhole) | 2022년 2월 2일 | wETH 12만 개, 3억 2,000만 달러 이상 | 서명 검증 우회로 담보 없는 발행 |
| 로닌(Ronin) | 2022년 3월 23일 | 173,600 ETH + 2,550만 USDC, 약 6억 2,400만 달러 | 검증자 9명 중 5명의 키 탈취 |
| 노마드(Nomad) | 2022년 8월 1일 | 약 1억 9,000만 달러 | 업그레이드 뒤 메시지 검증 누락 |
웜홀. 2022년 2월 2일, 공격자는 솔라나 쪽 서명 검증 절차를 우회해 이더리움에 담보를 맡기지 않고도 wETH 12만 개를 발행했습니다. 당시 가치로 3억 2,000만 달러가 넘었고, 모회사 격인 점프(Jump)가 하루 안에 같은 양의 ETH를 채워 넣어 담보를 복구했습니다.
로닌. 2022년 3월 23일, 출금 승인에 필요한 검증자 9명 중 5명의 개인키가 공격자 손에 넘어가 173,600 ETH와 2,550만 USDC가 빠져나갔습니다. 사고 분석 매체 Rekt의 정리처럼 이 사실은 엿새 뒤인 3월 29일에야 발견됐습니다.
노마드. 2022년 8월 1일, 6월에 진행한 컨트랙트 업그레이드 때문에 증명되지 않은 메시지도 유효한 것으로 처리되는 결함이 생겼습니다. 첫 공격 거래를 수백 개의 지갑이 그대로 복사하면서 몇 시간 만에 약 1억 9,000만 달러가 빠져나갔습니다.
해킹이 반복되는 3가지 구조적 이유
세 사건은 공격 방법이 다르지만, 무너진 지점은 모두 “자산이 잠겼는지 확인하는 단계”였습니다. 구조적인 이유는 세 가지로 정리됩니다.
자산이 한곳에 몰린다. 브릿지를 이용하는 모든 사람의 자산이 같은 컨트랙트 또는 같은 검증자 집합 아래 잠겨 있습니다. 체이널리시스도 받는 쪽 체인의 브릿지 자산을 뒷받침하는 자금이 한곳에 모여 있다는 점을 표적이 되는 이유로 꼽습니다.
검증 로직이 곧 금고 문이다. 이 로직에 허점이 있으면 실제로 자산을 잠그지 않고도 대응 토큰을 발행하게 만들 수 있습니다. 웜홀과 노마드가 바로 이 경우였습니다.
검증자 집합이 작을수록 위험이 커진다. 소수의 서명으로 운영되는 브릿지는 그 서명 권한만 확보하면 전체가 무력화됩니다. 로닌은 9명 중 5명의 서명이면 출금이 승인되는 구조였고, 공격자는 정확히 그 5개를 손에 넣었습니다.
크로스체인 브릿지 고르는 기준 — 공식 브릿지와 외부 브릿지
같은 두 체인 사이에도 쓸 수 있는 크로스체인 브릿지는 여러 개입니다. 고를 때 가장 먼저 볼 것은 “누가 자산을 지키고 검증하는가”입니다.
신뢰형과 비신뢰형. 이더리움 공식 문서는 브릿지를 중앙 주체나 외부 검증자에게 의존하는 신뢰형(trusted)과, 스마트컨트랙트와 알고리즘으로 작동하는 비신뢰형(trustless)으로 나눕니다. 신뢰형은 운영자가 자금을 멈추거나 담합해 빼돌릴 수 있다는 위험을, 비신뢰형은 코드 결함 위험을 안고 있습니다.
로닌처럼 소수 검증자의 서명에 기대는 크로스체인 브릿지는 신뢰형에 가깝습니다. 그래서 검증자 수와 출금 승인에 필요한 서명 수가 곧 그 브릿지의 안전장치가 됩니다.
레이어2 공식 브릿지. 아비트럼·옵티미즘 같은 레이어2는 각 체인이 직접 운영하는 공식 브릿지를 둡니다. 이더리움에서 레이어2로 넣는 방향은 비교적 빠르지만, 반대로 이더리움으로 되돌리는 출금은 체인 방식에 따라 기다리는 시간이 크게 다릅니다.
이더리움 공식 문서에 따르면 옵티미스틱 롤업은 누구나 거래에 이의를 제기할 수 있도록 약 7일의 이의 제기 기간(challenge period)이 지나야 출금이 확정됩니다. 반면 ZK 롤업은 컨트랙트가 유효성 증명을 검증하는 즉시 출금이 처리돼, 이런 대기 기간이 없습니다.
외부 브릿지. 7일을 기다리기 싫은 이용자를 위해 유동성 공급자가 대기 중인 출금을 넘겨받고 이더리움에서 먼저 지급하는 방식이 있습니다. 이더리움 공식 문서가 설명하는 이 방식은 수수료를 받는 대신 빠르며, 이용자는 속도를 얻는 대신 그 크로스체인 브릿지의 운영 구조를 한 번 더 믿어야 합니다.
어느 쪽이든 판단 근거가 필요하다면, 이더리움 공식 문서가 참고 자료로 소개하는 L2BEAT의 브릿지 위험 분석과 DefiLlama의 브릿지 통계를 함께 보면 검증 방식과 이용 규모를 비교할 수 있습니다.
처음 이용한다면 속도보다 구조가 단순한 쪽을 고르는 편이 낫습니다. 레이어2라면 해당 체인의 공식 브릿지로 소액을 먼저 보내 보고, 출금 대기 시간이 부담될 때만 외부 브릿지를 검토하는 순서가 안전합니다.
크로스체인 브릿지 이용 전 확인할 4가지
이용 자체를 피하라는 뜻은 아닙니다. 구조를 이해하고 쓰면 확인할 곳이 분명해집니다.
- 운영 주체와 검증 방식. 검증자가 몇 명인지, 몇 명의 서명으로 출금이 승인되는지, 외부 감사 내역이 공개돼 있는지 확인합니다.
- 서명 요청 문구. 브릿지 이용은 대부분 지갑 연결과 승인을 요구하므로, 토큰 승인(Approve)의 무제한 권한 위험을 알고 서명 창의 문구를 실제로 읽습니다.
- 소액 왕복 테스트. 큰 금액을 한 번에 옮기기보다 소액으로 브릿지가 정상 왕복되는지 먼저 확인합니다. 주소나 네트워크를 잘못 골랐을 때 오입금 자산을 되찾을 수 있는지도 미리 알아 둘 만합니다.
- 체인별 특성. 여러 체인과 레이어를 오간다면 이더리움 레이어2별 가스비 차이처럼 도착 체인의 특성을 비교해 이동 경로를 정합니다.
접속 주소도 한 번 더 확인합니다. 크로스체인 브릿지를 사칭한 가짜 사이트는 진짜와 화면이 거의 같으므로, 프로젝트 공식 문서나 공식 소셜 계정에 적힌 주소로 들어가고 자주 쓰는 주소는 즐겨찾기에 저장해 두는 편이 안전합니다.
서명 창에 뜨는 컨트랙트 주소가 공식 문서에 공개된 브릿지 컨트랙트 주소와 같은지 대조하는 것도 좋은 습관입니다. 주소 앞뒤 몇 글자만 보지 말고, 블록 탐색기에서 해당 컨트랙트가 프로젝트 이름으로 표시되는지까지 확인하면 실수를 크게 줄일 수 있습니다.
국내 거래소로 옮길 때 — 원화 계정과 브릿지는 분리해서
업비트·빗썸 같은 국내 원화 거래소 계정은 브릿지와 별개로 움직입니다. 브릿지는 대부분 메타마스크 같은 개인지갑에서 직접 접속해 쓰는 탈중앙 서비스입니다.
브릿지를 거쳐 받은 자산을 국내 거래소로 입금할 때는 트래블룰 입출금 규칙과 거래소별 개인지갑 확인 절차가 그대로 적용됩니다. 그래서 브릿지 이용보다 그 이후 국내 거래소 입금 절차를 먼저 확인해 두는 편이 안전합니다.
특히 거래소가 지원하는 네트워크와 브릿지로 받은 토큰의 네트워크가 같은지 확인해야 합니다. 이름이 같은 토큰이라도 발행된 체인이 다르면 입금이 되지 않거나 복구 절차를 밟아야 할 수 있습니다.
초보자가 흔히 하는 실수 2가지
가장 흔한 실수는 검색 결과 상단에 뜨는 링크를 공식 크로스체인 브릿지로 착각하는 것입니다. 브릿지는 프로젝트 공식 홈페이지에 안내된 주소로 접속하는 것이 원칙이며, 광고나 검색 결과만 보고 들어간 사이트는 가짜일 위험이 있습니다.
두 번째 실수는 도착 체인에서 받은 랩드 토큰을 원본 자산과 완전히 같은 것으로 여기는 것입니다. 랩드 토큰의 가치는 브릿지가 정상 작동한다는 전제에 의존하므로, 이 전제를 모르면 브릿지에 문제가 생겼을 때 상황을 이해하기 어렵습니다.
자주 묻는 질문
Q1. 크로스체인 브릿지를 쓰지 않고 자산을 옮길 방법은 없나요?
거래소에서 한 체인으로 출금하고 다른 체인 주소로 재입금하는 방식이 있습니다. 다만 거래소가 지원하는 체인과 자산에 한정되고, 출금 절차와 수수료가 별도로 발생합니다.
Q2. 랩드 토큰의 가격이 원본 자산과 다르게 움직일 수도 있나요?
크로스체인 브릿지가 정상 작동하면 랩드 토큰은 원본 자산과 거의 같은 가치로 거래됩니다. 다만 브릿지의 신뢰도에 의문이 생기거나 유동성이 부족해지면 가격이 일시적으로 어긋날 수 있습니다.
Q3. 브릿지가 해킹당하면 잃은 자산을 돌려받을 수 있나요?
정해진 보호 제도는 없습니다. 웜홀은 점프가 하루 안에 ETH 12만 개를 채워 넣어 담보를 복구했지만, 이는 운영 측의 선택이었지 이용자에게 보장된 권리가 아니었습니다.
Q4. 브릿지로 보낸 자산이 도착하지 않으면 어떻게 하나요?
먼저 원본 체인의 블록 탐색기에서 보낸 거래가 성공했는지 확인하고, 크로스체인 브릿지 화면이나 도착 체인의 탐색기에서 처리 상태를 봅니다. 브릿지는 양쪽 체인의 확인을 거치므로 몇 분에서 수십 분이 걸리는 경우가 흔합니다.
레이어2에서 이더리움으로 공식 브릿지 출금을 신청했다면, 옵티미스틱 롤업은 약 7일의 이의 제기 기간이 끝나야 이더리움에서 출금을 마무리할 수 있습니다. 이 경우 기간이 지난 뒤 출금 확정 거래를 한 번 더 실행해야 하는지 브릿지 안내를 확인합니다.
Q5. 크로스체인 브릿지 이용 비용은 어디서 생기나요?
보통 원본 체인의 가스비, 도착 체인의 처리 비용, 브릿지 자체 수수료가 합쳐집니다. 유동성 풀형이나 빠른 출금 서비스는 속도 대신 수수료를 더 받는 경우가 많으므로, 전송 전에 화면에 표시되는 예상 수령액을 꼭 확인합니다.
Q6. 크로스체인 브릿지는 전부 위험한가요?
브릿지마다 검증 방식과 운영 주체가 달라 위험의 정도도 다릅니다. 이 글은 특정 브릿지의 안전성을 단정하지 않으며, 검증자 구성과 공개된 감사 내역을 직접 확인하는 것이 가장 확실한 방법입니다.
정리
하나. 크로스체인 브릿지는 체인을 하나로 합치는 것이 아니라, 자산을 한쪽에 잠그고 다른 쪽에 대응 토큰을 발행하는 방식으로 이동을 흉내 냅니다.
둘. 랩드 토큰은 원본 자산이 아니라, 브릿지가 정상 작동한다는 전제 위에서만 가치를 갖는 대응 토큰입니다.
셋. 자산이 한곳에 몰리고 검증 단계 하나가 전체를 좌우하는 구조라서, 2022년 8월 초까지만 13건, 약 20억 달러의 브릿지 해킹이 일어났습니다. 이용 전 검증 방식을 확인하고, 소액으로 먼저 테스트하시기 바랍니다.
⚠️ 투자 책임 제한 고지 (Disclaimer): 본 글은 크로스체인 브릿지의 작동 원리에 관한 정보 제공 및 교육 목적으로 작성되었으며 투자 조언이 아닙니다. 특정 브릿지, 프로젝트, 토큰의 이용을 권유하지 않습니다. 본문에 인용한 해킹 사건은 공개된 분석 자료를 근거로 한 과거 사례이며, 개별 브릿지의 현재 안전성을 보증하지 않습니다. 크로스체인 브릿지 이용에 따른 자산 손실 위험은 이용자 본인에게 귀속됩니다.
#크로스체인브릿지 #브릿지해킹 #랩드토큰 #가상자산보안 #체인간이동 #코인공부